Мошенники заработали около $2 млн в кэш-играх с помощью вируса
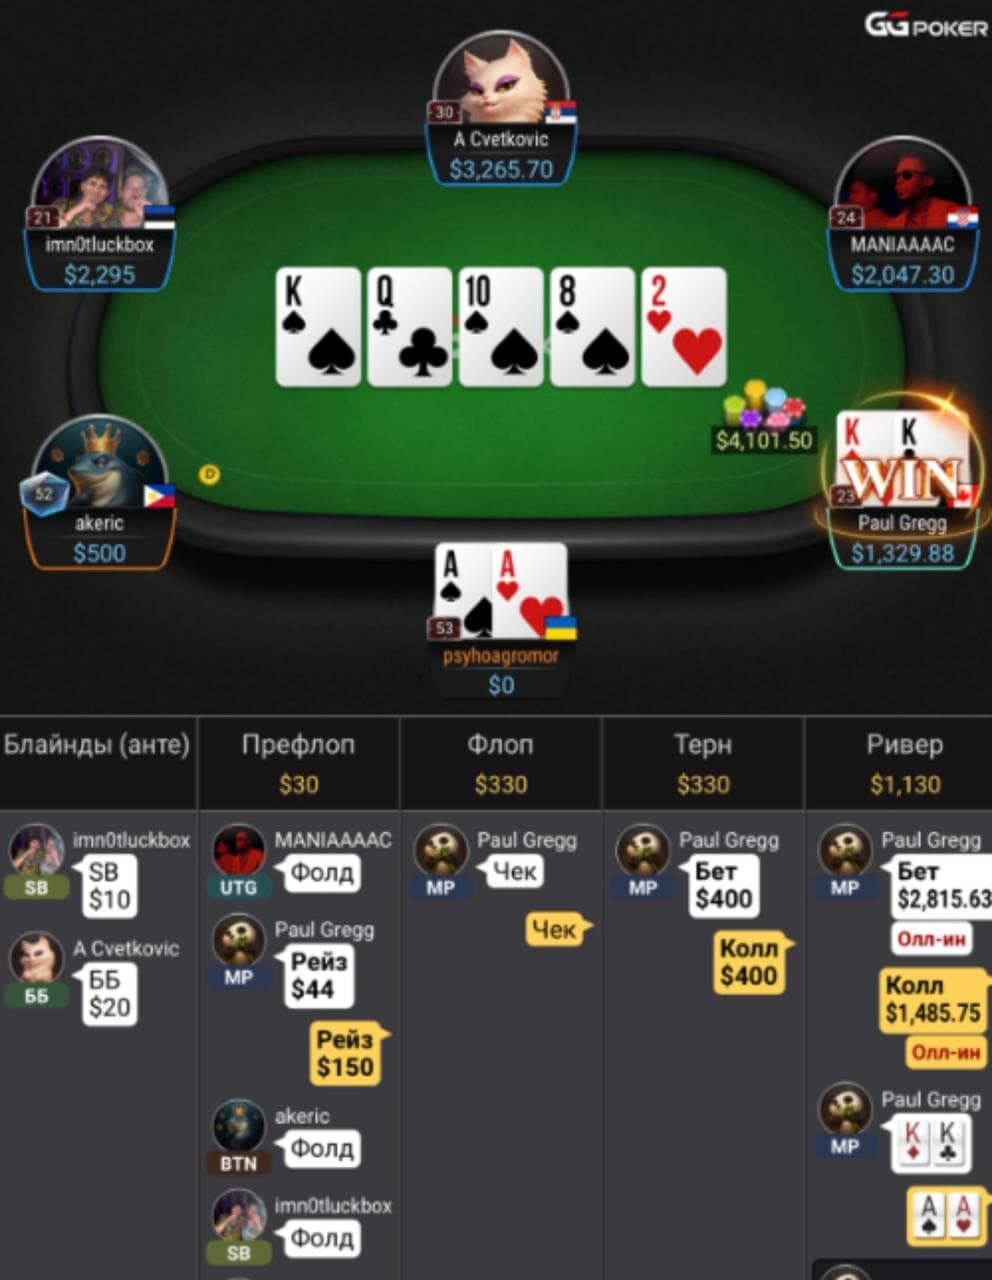
Кэшевики высоких лимитов пострадали от действий мошенников. Скамер или группа злоумышленников действовали в крупных румах, включая GGPoker и ACR Poker, и благодаря схеме с использованием вируса за два года смогли заработать около $2 млн.
Мошенником оказался игрок под никнеймами Paul Gregg, Ez[Pz] и JackKlompus. Со схемой также связан аккаунт ОхОО. Это может быть либо ещё один ник скамера, либо его сообщник. Мошенник превратил программу MeshAgent для удалённого доступа в троян и каким-то образом заражал им компьютеры хайстекс-кэшевиков.
Бэкдор помогал в реальном времени видеть экран жертвы и её карманные карты, а троян работал скрытно, обходя стандартные антивирусы.
Paul Gregg долгое время старался не привлекать к себе внимание, но его винрейт на лимитах вплоть до NL5000/NL10000 взлетел до аномальных значений. Его игра отличалась невероятно точными коллами и фолдами против блефов соперников.
Один из игроков обнаружил троян на своём компьютере и выяснил, что он передаёт данные, когда Paul Gregg и OxOO играют с ним за одним столом. В ходе расследования были собраны доказательства: логи MeshAgent, история раздач и тайминги заходов на серверы управления. Эти данные были переданы румам, которые навсегда заблокировали мошеннические аккаунты и заморозили средства на их счетах для выплат компенсаций пострадавшим.
В канале GTO or GTFO опубликовали BAT-файл для поиска следов MeshAgent на компьютере. В случае их обнаружения рекомендуется отформатировать диск.
📰 Подписывайтесь на Pokerflow