Los estafadores ganaron cerca de 2 millones de dólares en cash games con ayuda de un virus
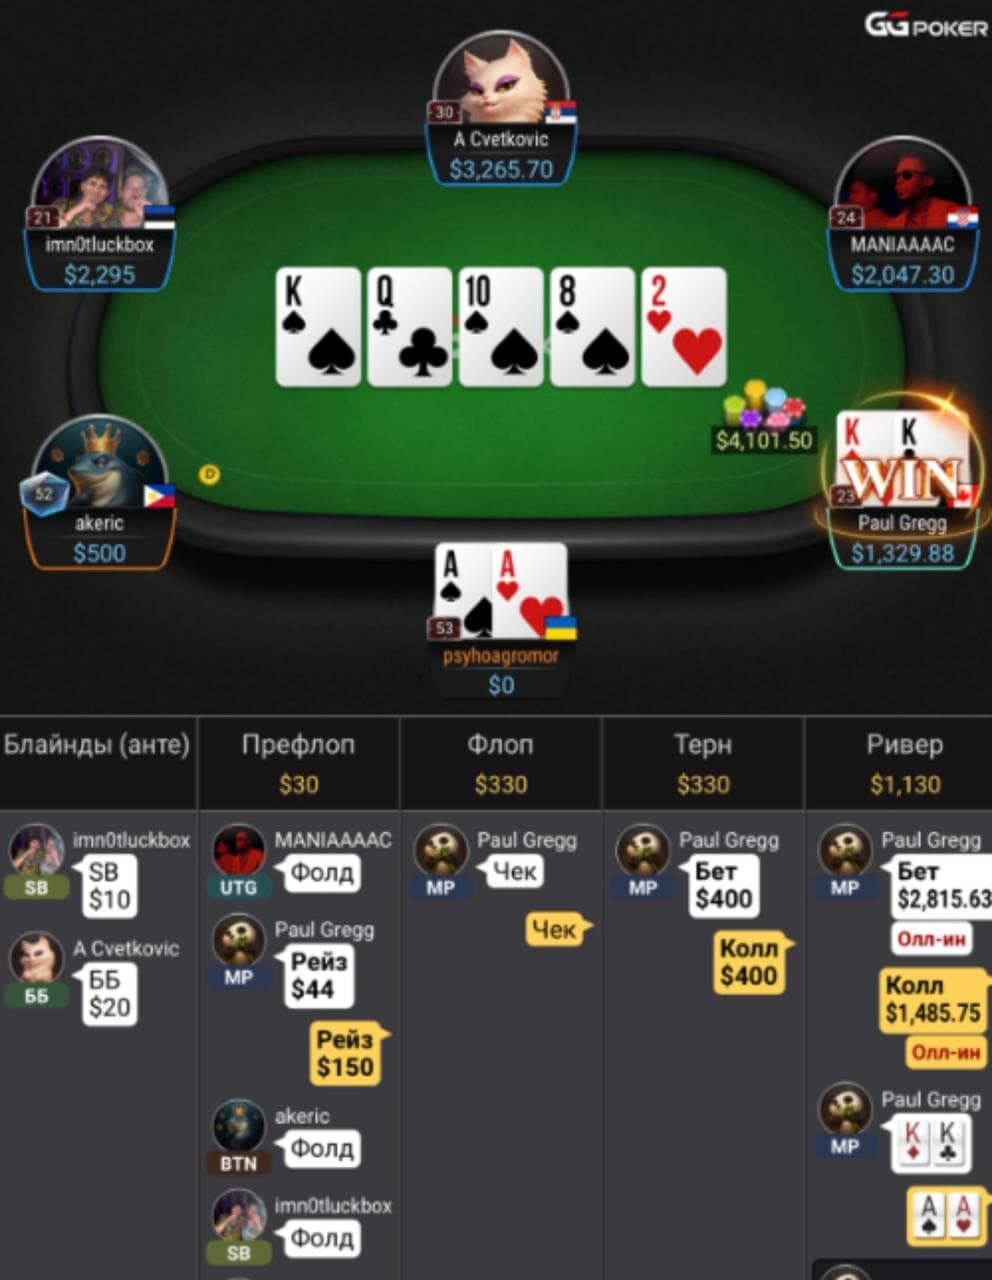
Los jugadores de cash de límites altos han sido víctimas de estafadores. Un scammer o un grupo de delincuentes operaba en salas importantes, incluidas GGPoker y ACR Poker, y gracias a un esquema basado en un virus lograron ganar unos $2 millones en dos años.
El estafador resultó ser un jugador con los nicks Paul Gregg, Ez[Pz] y JackKlompus. La cuenta ОхОО también está vinculada al esquema. Puede tratarse de otro nick del scammer o de un cómplice suyo. El estafador convirtió el programa de acceso remoto MeshAgent en un troyano y, de algún modo, infectaba con él los ordenadores de los jugadores de cash de high stakes.
La puerta trasera permitía ver en tiempo real la pantalla de la víctima y sus cartas privadas, y el troyano funcionaba de forma oculta, esquivando los antivirus estándar.
Paul Gregg trató durante mucho tiempo de no llamar la atención, pero su winrate en límites de hasta NL5000/NL10000 se disparó hasta valores anómalos. Su juego destacaba por igualadas y foldeos increíblemente precisos contra los faroles de los rivales.
Uno de los jugadores detectó el troyano en su ordenador y descubrió que transmitía datos cuando Paul Gregg y OxOO jugaban con él en la misma mesa. Durante la investigación se recopilaron pruebas: logs de MeshAgent, el historial de manos y los tiempos de conexión a los servidores de control. Estos datos se entregaron a las salas, que bloquearon permanentemente las cuentas fraudulentas y congelaron los fondos de sus cuentas para pagar compensaciones a los afectados.
En el canal GTO or GTFO han publicado un archivo BAT para buscar rastros de MeshAgent en el ordenador. En caso de encontrarlos, se recomienda formatear el disco.
📰 Suscríbete a Pokerflow