Опасность в сети: как мошенники взламывают онлайн-покер
Покерное сообщество взбудоражили новости о вирусе Mesh Agent, который за два года нанёс хайстекс-кэшевикам ущерб более чем на $800 000. Однако это далеко не первый случай, когда игроки в сети оказывались под ударом из-за различных вредоносных программ или уязвимостей румов.
За 20 лет онлайн-покер значительно изменился. Однако, несмотря на улучшение систем защиты, мошенники до сих пор находят возможности для того, чтобы получить нечестное преимущество над соперниками. И схема практически во всех подобных известных случаях сводится к одному — узнать карты оппонента. Для этого скамеры используют вирусы, уязвимости покер-румов и даже помощь изнутри. Разбираемся, как это происходило и какое наказание понесли мошенники.
Бесплатный вебинар
11 ноября, 18:45 МСК
А если хобби
станет профессией?
Как строят карьеру в покере
До начала
––:––:––
Пол Грегг и троян Mesh Agent
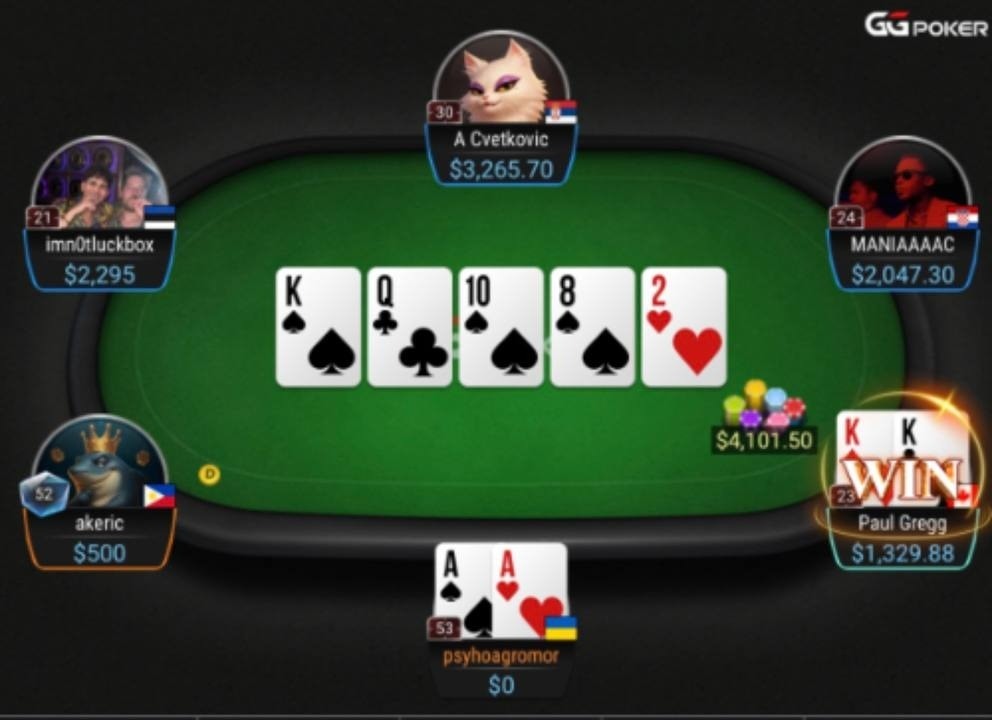
История игрока Пола Грегга и его схемы с использованием трояна Mesh Agent стала известна совсем недавно. Однако весьма вероятно, что мошенник действовал уже больше двух лет.
Согласно данным исследователя кибербезопасности под ником «wolfsec0x0», первое заражение вирусом произошло ещё в марте 2024 года. С тех пор вредоносный софт поражал всё больше компьютеров. Это происходило через взломанные покерные программы Jurojin и Intuitive Tables, а также через фишинговые письма и сайты.
Агент использовал легальную программу для удалённого доступа MeshCentral с открытым исходным кодом. Она была установлена на компьютеры жертв без их ведома, работала в фоновом режиме, полностью контролируя устройство, и скрывала свои файлы.
Мошенник — или, возможно, группа мошенников — действовал избирательно. Mesh Agent устанавливался в основном на компьютеры хайстекс-кэшевиков, игравших в крупных румах, включая GGPoker, WPN (ACR Poker) и CoinPoker. Троян позволял злоумышленнику видеть всё, что происходит на экранах пострадавших игроков, включая их карты во время покерных игр, а также пароли и данные банковских карт.
При этом скамер старался подчищать следы: удалял агента и стирал скрипты с компьютеров некоторых жертв, иногда играл неоптимально, чтобы не привлекать внимание службы безопасности румов, а по версии одного из игроков, он специально проигрывал на низких лимитах, чтобы понизить винрейт.
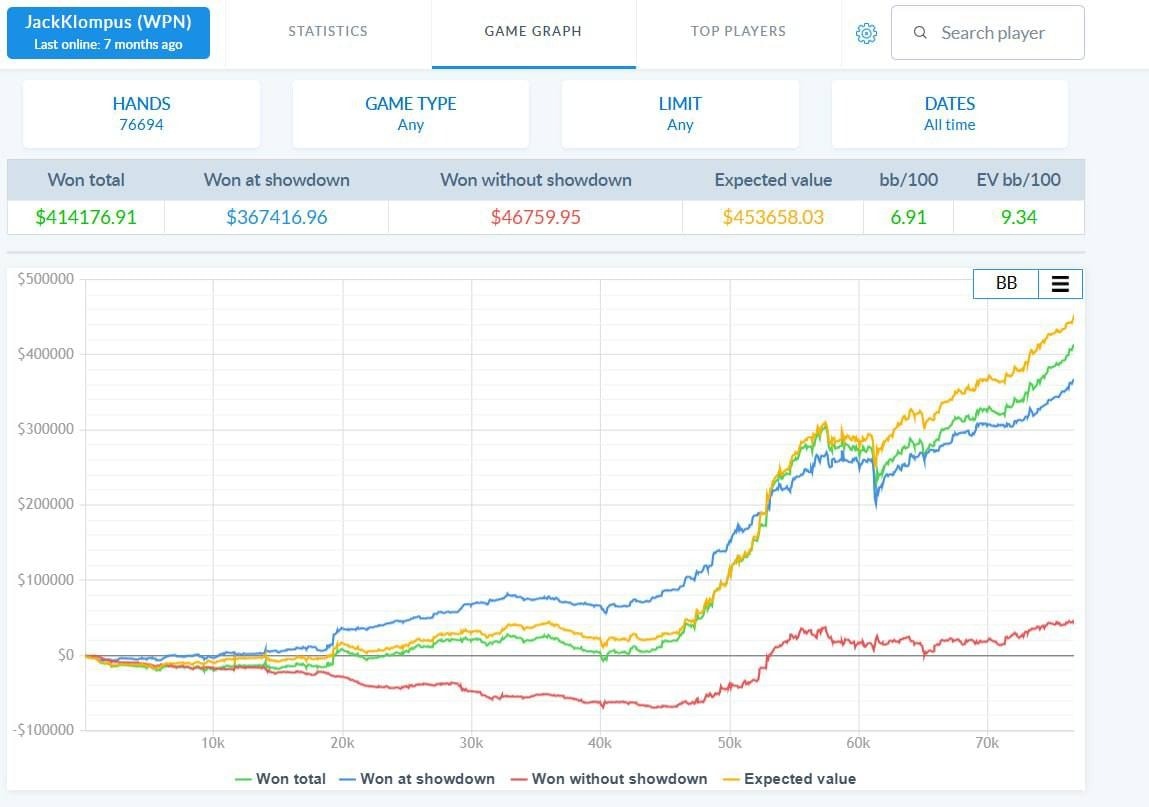
Пол Грегг действовал под своим реальным именем на GGPoker, со схемой также связаны аккаунты «JackKlompus», Ez[Pz] и OxOO на ACR Poker и Europe на CoinPoker. Амбассадор Coin Патрик Леонард рассказал, что Грегга забанили в руме ещё два года назад. Служба безопасности установила, что он делает что-то запрещённое, заблокировала его аккаунт и конфисковала $100 000. Грегг настаивал на своей невиновности, хотел вернуть деньги и пожаловался в игорную комиссию, однако затем затих.
С июня 2025-го по июнь 2026-го мошенник периодически подменял пакет обновлений Jurojin на поддельный для определённой группы пользователей. Эти изменённые версии и содержали инструменты для удалённого доступа.
Вычислить мошенника удалось после того, как один из игроков обнаружил на своём компьютере троян и выяснил, что он передаёт данные, когда с ним за одним столом играют Пол Грегг и ОхОО. В ходе последовавшего расследования были собраны необходимые доказательства: логи MeshAgent, история раздач и тайминги заходов вредоносного агента на серверы управления.
По предварительным оценкам, от действий Пола Грегга пострадало около 30 игроков. Только на ACR Poker его профит составил более $837 000. Самые первые и пока не подтверждённые данные говорили о том, что за два года существования схемы мошенник заработал около $2 млн.
Один из пострадавших покеристов, Глеб «psyhoagromor» Ковтунов, после публичного резонанса рассказал, что с апреля обвинял Грегга в читинге в личных переписках. В августе он заявил о своих подозрениях в группе хайстекс antiRTA, а вскоре после этого мошенник выиграл крупную сумму и перестал появляться за столами.
Реакция румов и компаний на разгоревшийся скандал оказалась быстрой. Jurojin уже провела расследование, в ходе которого установила все взломанные версии своей программы. Разработчики также усилили меры безопасности для предотвращения повторных атак и собрали отчёты для органов власти и служб безопасности покер-румов.
Intuitive Tables начали полномасштабное расследование и определили, что в актуальных общедоступных версиях их приложения нет вредоносного кода. Подробности атаки и затронутые ей сборки пока выясняются.
GGPoker на своём сайте опубликовал предупреждение для игроков с просьбой проверить компьютер на наличие Mesh Agent. ACR сообщили, что активно работают над сложившейся ситуацией и уже применили дополнительные меры предосторожности для пострадавших игроков. А со 2 по 4 октября генеральный директор сети Фил Наги проведёт серию стримов с ответами на вопросы по поводу вируса. Кроме того, по некоторым данным, информация о мошеннике была передана в ФБР и другие правоохранительные органы.
Как проверить свой компьютер
В меню «Пуск» введите «PowerShell», щёлкните правой кнопкой мыши на Windows PowerShell и выберите «Запуск от имени администратора».
Скопируйте все строки ниже в открывшееся окно и нажмите Enter.
Get-Service -Name 'Mesh Agent' -ErrorAction SilentlyContinue
Get-ChildItem 'HKLM:\SOFTWARE\Open Source' -ErrorAction SilentlyContinue
Get-Item 'HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\MeshCentralAgent' -ErrorAction SilentlyContinue
Get-WinEvent -FilterHashtable @{ LogName = 'System'; Id = 7045 } -ErrorAction SilentlyContinue | Where-Object { $_.Message -match 'Mesh Agent' } | Select-Object TimeCreated, Message
(Get-MpPreference).ExclusionPath
Если нет упоминаний о Mesh Agent или Mesh Central, значит, программа не была обнаружена на вашем компьютере. Если же что-то упоминается, то агент либо когда-то был установлен, либо установлен до сих пор. Проверка может обнаружить его, даже если мошенник его удалил, поскольку он оставляет следы в Windows.
Что делать при обнаружении Mesh Agent?
Отключите компьютер от интернета, но пока ничего не удаляйте, поскольку данные могут пригодиться в расследовании.
С помощью чистого устройства смените в первую очередь пароль от электронной почты, а затем на покерных сайтах, криптовалютных биржах и других важных аккаунтах.
Выйдите из всех учётных записей и включите двухфакторную аутентификацию, чтобы у мошенника не оставалось доступа к вашим аккаунтам.
Обратитесь в банк и попросите заменить все карты, данные которых сохранены в вашем браузере.
Переместите криптовалюту из кошельков, установленных на заражённом компьютере, в новый кошелёк, созданный на чистом устройстве.
Сообщите о заражении трояном службе безопасности покерного сайта, на котором вы играете, а также в местную полицию или службу по борьбе с мошенничеством.
После передачи доказательств компетентным органам отформатируйте жёсткий диск и переустановите Windows. Простого удаления агента недостаточно, чтобы избавиться от вредоносного ПО.
Суперюзер на GGPoker
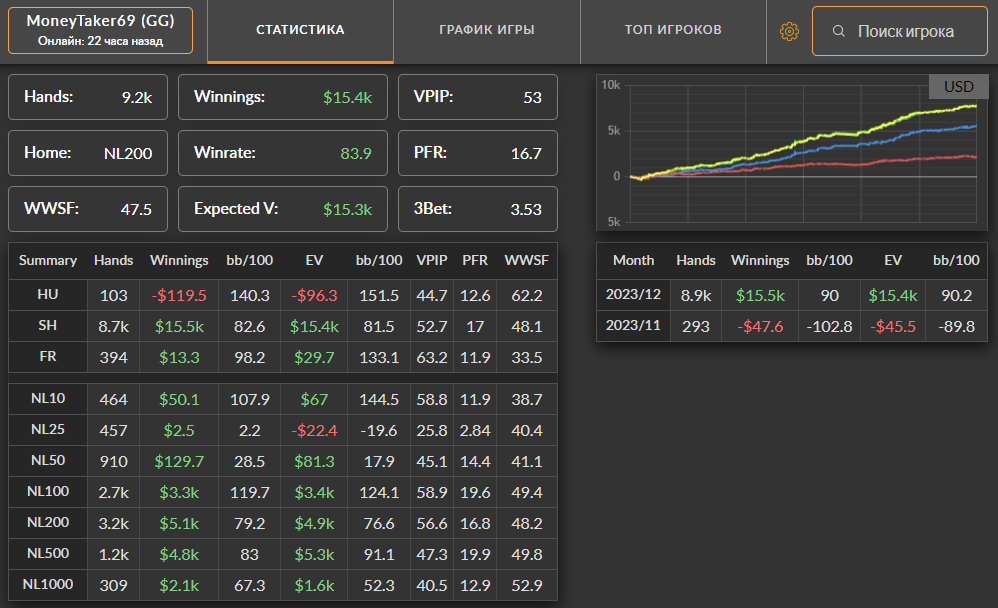
Всего за несколько месяцев до первого обнаружения Mesh Agent в комьюнити прогремел скандал с суперюзером на GGPoker. Игрок под никнеймом «MoneyTaker69» в декабре 2023 года на дистанции 8900 рук показал невероятный винрейт 90 BB/100 раздач, воспользовавшись уязвимостью клиента покер-рума. Эта история привела к уходу Джейсона Куна с поста посла GGPoker по честности игры, о чём мы упоминали в биографии Фёдора Хольца.
В своей мошеннической схеме MoneyTaker69 использовал брешь в функции реакций за столом, которая воспроизводила анимацию с поднятым или опущенным пальцем. Игрок модифицировал покерный клиент, внеся изменения в его код после декомпиляции. После этого он получил возможность перехватывать трафик и отправлять на серверы изменённые пакеты данных.
MoneyTaker69 не видел карманные карты соперников напрямую, однако он получал с серверов GGPoker данные о чистом олл-ин эквити оппонентов на флопе и тёрне. Это позволяло ему совершать математически безошибочные коллы и блефы.
MoneyTaker обратил на себя внимание странным и очень лузовым стилем игры. Его VPIP — добровольные вклады денег в банк на префлопе — составлял 53%, а показатель префлоп-рейза достигал 16,7%. С такими параметрами винрейт мошенника должен был быть на отметке около -50 ВВ/100, и гигантский разрыв с реальной статистикой привлёк внимание других игроков.
16 декабря служба безопасности GGPoker заметила аномальную активность и экстренным патчем отключила реакцию с поднятым или опущенным пальцем. Но MoneyTaker заблокировал автоматические обновления своего взломанного клиента, благодаря чему использовал уязвимость ещё несколько недель до своего бана.
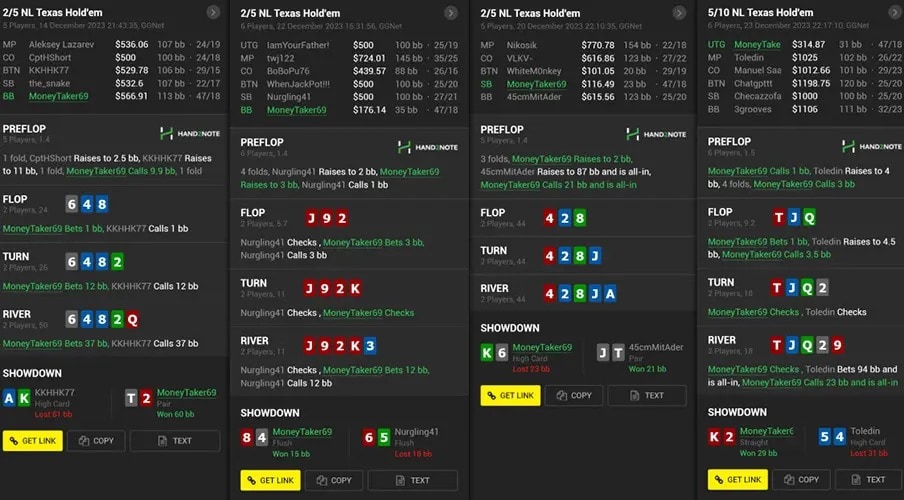
За время использования этой схемы мошенник выиграл турнир GGMasters Sunday с бай-ином $150, обойдя килополе и получив $47 586. Он также вышел на финальный стол ивента за $1000, но победить в нём не сумел. Эти результаты снижали вероятность чипдампинга или наличия вируса у соперников.
Любопытно, что в тот момент, когда честность MoneyTaker уже была под большим вопросом, некоторые игроки всё равно восхищались его «мастерством». Британский покерист Энди Уилсон написал в своём Х:
«MoneyTaker на совершенно другом уровне, и будет настоящим чудом, если мы снова увидим игрока с его мастерством. Хельмут бьёт рекорды. MoneyTaker69 ломает правила. Можете оставаться при своей статистике. Я предпочитаю магию».
Однако долго восторгаться всё равно не пришлось. 29 декабря GGPoker объявил, что заблокировал аккаунт MoneyTaker и конфисковал у него $29 785. Рум также пообещал перераспределить $47 586, которые скамер получил за победу в турнире, и сообщил о внедрении решений, которые должны предотвратить попытки игроков изменить покерный клиент.
Правда, такой ответ на ситуацию удовлетворил далеко не всех. Журналист сайта CardPlayerLifeStyle Эдди Харари ещё в январе 2022 года написал статью об уязвимостях GGPoker, но служба безопасности сети проигнорировала предоставленные им доказательства. После сообщения о бане MoneyTaker он в комментариях к посту рума указал, что по-прежнему может видеть карманные карты соперников с задержкой в несколько секунд, как и во время написания своей статьи.
Позже Харари добавил, что у мошенника могут быть сообщники, которые продолжают использовать ту же уязвимость. Часть сообщества посчитала, что GGPoker решил быстро замять ситуацию, забанив одного нечестного игрока вместо того, чтобы обеспечить большую прозрачность и принять более серьёзные меры по обеспечению безопасности. Особенно острым этот вопрос был ещё из-за того, что в сентябре 2023 года сеть запретила использование SharkScope, который помогает инициативным игрокам анализировать большие объёмы данных и вычислять подозрительных пользователей.
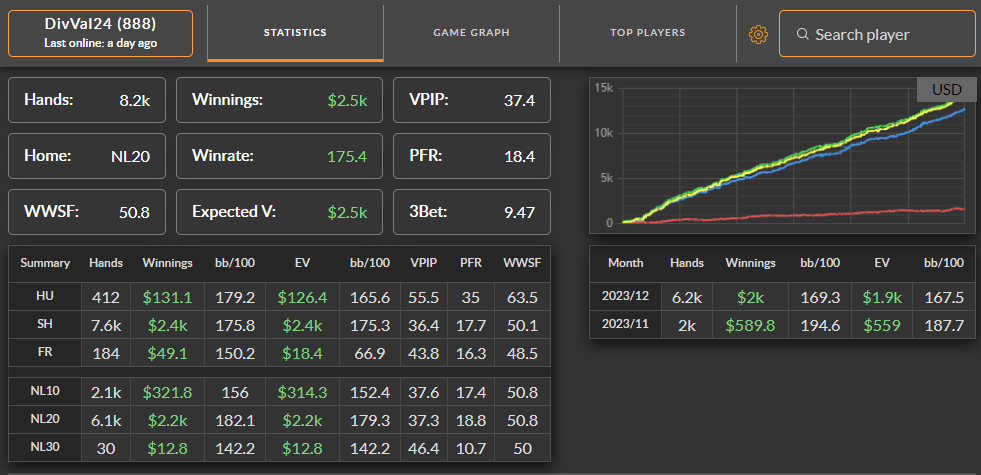
Отметим, что параллельно в комьюнити обратили внимание на похожий кейс на 888poker. Там игрок под ником «DivVal24», игравший на лимитах NL10-NL20, показал винрейт 175 ВВ/100 за 8200 раздач. Изначально были подозрения, что это ещё один суперюзер.
Но чуть позже Андрей «TylerRM» Стрельцов обнаружил несколько аккаунтов, которые проиграли DivVal24 больше всего денег. Все эти аккаунты объединяло то, что они никогда до этого не играли и быстро стали неактивными. Это породило версию о чипдампинге. 888poker быстро отреагировал на это обсуждение на форуме и уже на следующий день сообщил о блокировке всех подозрительных аккаунтов. А в январе 2024-го стало известно, что рум вернул почти $363 000 игрокам, пострадавшим от действий ботов и соперников, использовавших подсказки в реальном времени (RTA).
Обучение в FunFarm — с любого уровня
Скандал с «POTRIPPER»
До MoneyTaker69 одним из самых громких случаев суперюзерства была афера игрока под ником «POTRIPPER» на Absolute Poker в 2007 году. Но в отличие от мошенника с GGPoker, этот скамер видел карманные карты соперников, поскольку пользовался инсайдерским доступом и «режимом бога» и, вероятно, был связан с одним из руководителей сайта.
POTRIPPER привлёк к себе внимание в сентябре 2007-го, когда выиграл турнир с бай-ином $1000 и гарантированным призовым фондом в $100 000, хотя до этого участвовал только в трёх дешёвых ивентах. На финальном столе он выиграл 56 из 93 раздач, не проиграл ни одного шоудауна и принял правильные решения в 16 ключевых спотах на ривере.
В финальной раздаче против Марко «CrazyMarco» Джонсона POTRIPPER коллировал олл-ин всего лишь с 10-хай на борде 4♥️К♦️К♥️7♠️5♠️. Это принесло мошеннику победу и $30 000, поскольку Джонсон выставился на тёрне с 9♥️2♥️ и флэш-дро, которое не закрылось.
Джонсон заподозрил соперника в нечестной игре, а другие игроки также сообщили о подозрительных действиях POTRIPPER во время турнира. После этого CrazyMarco обратился к службе поддержки рума, чтобы получить историю раздач турнира для анализа. Однако менеджер по ошибке отправил ему не простой текстовый лог, а файл со скрытыми от обычных пользователей данными: карманными картами игроков, IP-адресами и логами аккаунтов-наблюдателей.
В этом файле содержалось более 90 раздач POTRIPPER в начале турнира. Джонсон передал документ другим членам форума TwoPlusTwo для изучения. Математик Майкл Шэклфорд подсчитал, что винрейт POTRIPPER превышает норму на 15 стандартных отклонений. Вероятность этого примерно такая же, как и для шести побед подряд в лотерее с шансом 1:1 000 000.
Оказалось, что в программном коде Absolute Poker была скрыта учётная запись «User 363», с которой можно было заходить на любой стол в качестве наблюдателя и в реальном времени видеть карманные карты игроков. Она была создана для поиска и исправления багов, отслеживания корректного распределения потов и правильной работы генератора случайных чисел.
Не предполагалось, что User 363 будет активным во время игр. Однако мошенники нашли способ использовать эту учётную запись в своих целях. Человек, который управлял ей, либо в реальном времени передавал POTRIPPER информацию о картах соперников, либо одновременно пользовался обоими аккаунтами.
В результате расследования было установлено, что с POTRIPPER связано ещё шесть аккаунтов: «Graycat», «Steamroller», «Doubledrag», «Payup», «Supercard55» и «Romnaldo». А IP-адрес учётной записи User 363 вёл на серверы и в офис Absolute Poker на Коста-Рике. Аккаунт наблюдателя оказался связан с одним из основателей рума Скоттом Томом и его другом, менеджером компании Эй Джеем Грином.
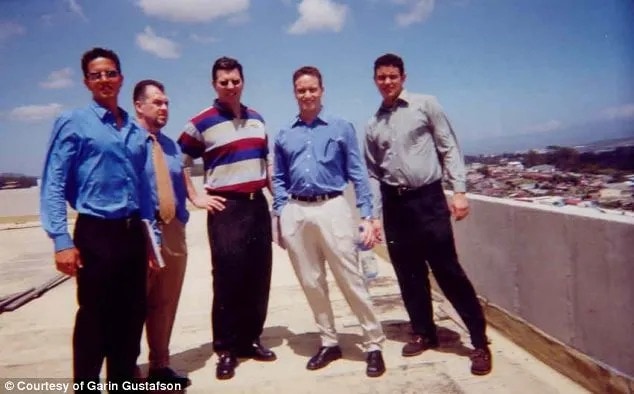
Изначально Absolute Poker отрицал все обвинения в мошенничестве, но позже всё-таки признал проблему. Однако рум возложил всю вину на высокопоставленного консультанта, который якобы разработал сложную систему манипулирования внутренними системами для доступа к карманным картам пользователей.
Регулятор сайта, Комиссия по азартным играм Канаваке (KGC), в ноябре 2007-го сообщил, что мошенническая схема действовала порядка 40 дней в августе-сентябре. Также было установлено, что руководители Absolute Poker удалили логи игр во время расследования.
В качестве наказания KGC назначила руму штраф в размере $500 000 и отправила его на 2-летний испытательный срок под усиленным контролем комиссии. Absolute Poker также сообщил о выплате пострадавшим игрокам компенсаций на сумму $1,6 млн. При этом личности ответственных за мошенническую схему так и не были раскрыты.
Писатель Бен Мезрич рассказывал, что Скотт Том категорически отрицал свою причастность к мошенничеству. Кроме того, Мезрич говорил, что руководство Absolute Poker не раскрыло имя главного виновника, поскольку договорилось с ним о сделке:
«Руководители Absolute Poker утверждают, что пришли к этому человеку и предложили сделку: если он расскажет им, сколько именно украл и каким образом это делал, ему позволят уйти из компании без каких-либо последствий и не будут раскрывать его имя. По их словам, это был человек, занимавший операционную должность и имевший доступ ко всему. Но эти ребята ни разу не сказали мне, кто именно это был».
Расс Гамильтон — чемпион WSOP и мошенник
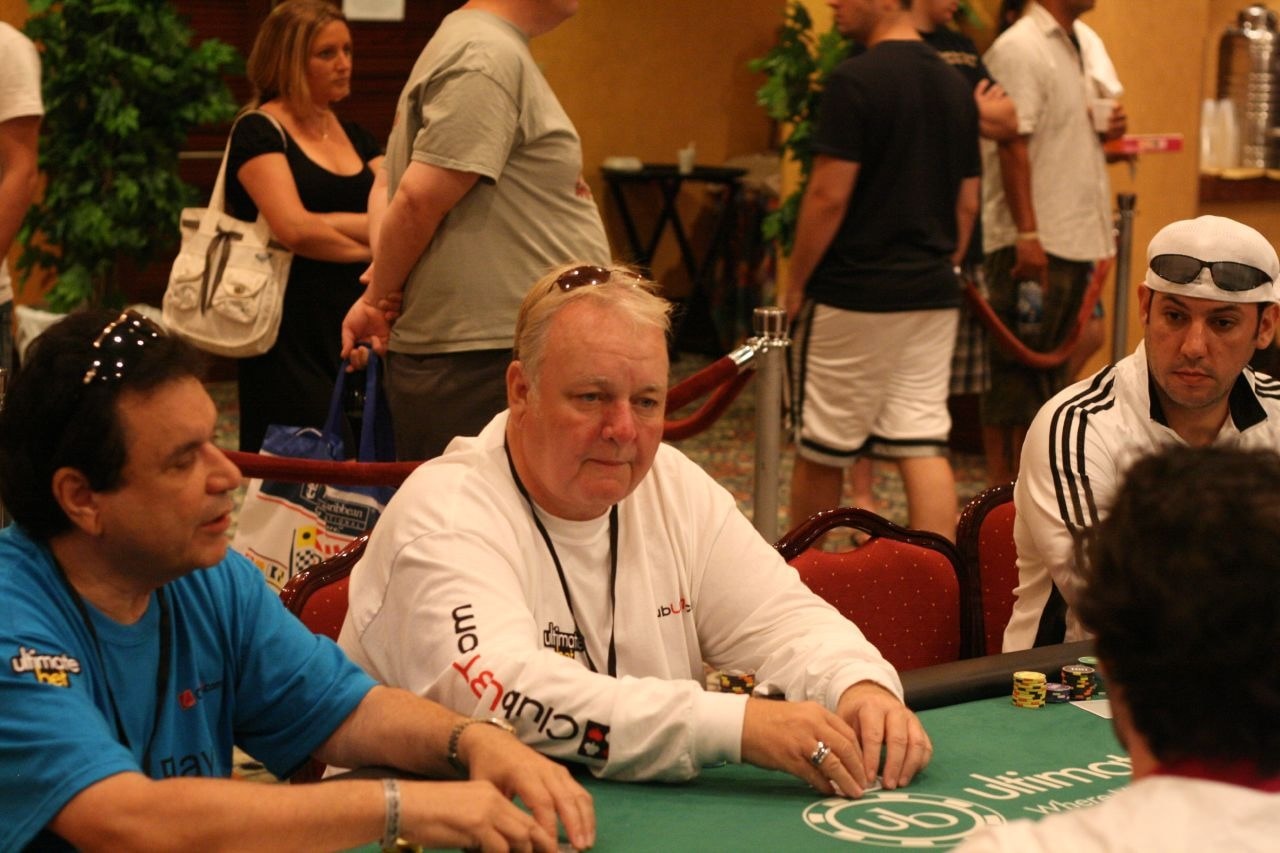
Со скандалом с POTRIPPER и Absolute Poker тесно связана очень похожая история, произошедшая на UltimateBet. Эти два рума были объединены в общую сеть Cereus Poker Network в 2008 году, хотя ещё с 2006-го принадлежали одной компании — Tokwiro Enterprises. Кроме того, оба сайта работали по лицензии Комиссии по азартным играм Каванаке.
При этом UltimateBet существовал ещё с 2001-го и появился за два года до Absolute Poker. Важную роль в популярности этого рума сыграл чемпион мейн-ивента WSOP 1994 Расс Гамильтон. Регуляр стал консультантом сети и благодаря своей медийности привлёк к её продвижению настоящих звёзд: Фила Хельмута и Энни Дьюк.
Но уже вскоре после запуска, в июне 2003 года, на UltimateBet начала действовать мошенническая схема. Она была аналогичной той, что раскрыли на Absolute Poker: «режим бога», инсайдерский доступ и взломанные аккаунты-наблюдатели, которые позволяли видеть карманные карты игроков. Эту уязвимость использовали почти пять лет, до января 2008-го.
В схему были вовлечены 23 аккаунта, которые использовали 117 юзернеймов, чтобы замести следы и усложнить выявление мошенничества. Однако один из них, «NioNio» всё же привлёк к себе внимание аномальным винрейтом. Этот пользователь выиграл более $600 000 до того момента, как его обнаружили.
Игроки заметили необычайно агрессивный и безупречно точный стиль игры NioNio и стали изучать статистику, чтобы подкрепить свои подозрения фактами. Юрист и покер-про Серж Равич говорил журналистам:
«То, что я увидел, не имело никакого смысла. Этот аккаунт просто выигрывал слишком много денег для своего стиля. Когда другой игрок блефовал, он всегда шёл ва-банк. Когда у другого игрока была более сильная комбинация, он всегда сбрасывал карты».
После серии жалоб и обсуждений на форумах UltimateBet запустил собственное расследование, а позже подключил к делу своего регулятора KGC. В сентябре 2008-го комиссия подтвердила наличие суперюзера, который выигрывал нечестным путём. В схеме был замешан 31 человек, однако главным лицом, ответственным за мошенничество признали Расса Гамильтона. Именно ему принадлежала большая часть задействованных устройств и IP-адресов.
Из-за действий злоумышленников любители и профессиональные игроки потеряли более $22 млн. Среди пострадавших оказался голливудский актёр Бен Аффлек, который по сообщениям лишился около $500 000, и известный регуляр Майк Матусов. Американский покерист рассказывал, что его убытки на UltimateBet составили $1,5 млн:
«Я потерял, наверное, $1,5 млн и получил обратно $375 000. Я был уверен, что меня обманывают. Мне казалось, что они видят мои карты. Я позвонил Рассу и сказал, что что-то не так, а он ответил, что у них самая надежная система безопасности и я просто неудачно играю. Он лично звал меня играть хедз-ап. Я зачислял на счёт $50 000, потом ещё и ещё. И проигрывал. Я не мог понять, что происходит».
В 2013 году появилось главное доказательство вины Гамильтона. Его персональный компьютерный техник Трэвис Макар опубликовал запись переговоров чемпиона WSOP с руководством UltimateBet, тайно сделанную в 2008-м. На ней Гамильтон признался, что украл от $16 до $18 млн через аккаунты суперюзеров. Однако затем он стал обсуждать с руководством рума возможности для минимизации выплат пострадавшим.
В итоге KGC обязал UltimateBet вернуть все $22 млн, заработанные нечестным путём, а также выплатить штраф в размере $1,5 млн и уволить с лишением лицензии всех сотрудников, замешанных в мошеннической схеме.
Лично же Расс Гамильтон не понёс никакого наказания. Его не приговорили ни к тюремному заключению, ни к выплате штрафа. Причина этого была в том, что онлайн-покер находился в серой правовой зоне. В США не существовало законов, которые позволили бы возбудить уголовное дело против члена компании, работавшей в канадской юрисдикции. Кроме того, ключевые доказательства в виде различных записей оставались под контролем UltimateBet и были либо неполными, либо изменёнными.
Троянский конь Петера Йепсена
Покерная карьера Петера Йепсена начиналась многообещающе. В 2007 году датский игрок стал чемпионом мейн-ивента European Poker Tour в Варшаве и заработал $415 679. Однако в историю он вошёл позже уже как мошенник.
К получению нечестного преимущества Йепсен стал прибегать уже в 2008-м. И действовал он в чём-то даже более нагло, чем остальные скамеры в этой статье. Петер вместе с сообщниками физически устанавливал трояны на компьютеры хайстекс-регуляров. Датчанин получал удалённый доступ к устройствам жертв и мог видеть карманные карты соперников во время игры против них.
Иногда Йепсен рассылал другим игрокам фишинговые письма, открытие которых приводило к установке вируса. Кроме того, он мог установить вредоносный код с помощью флешки. Для этого ему нужно было только вставить её в порт, после чего процесс запускался автоматически. Ещё одним способом распространения трояна была продажа игрокам заражённых ноутбуков по очень выгодным ценам.
Подельники Йепсена нередко проникали в гостиничные номера жертв во время живых покерных серий и за считанные минуты загружали на их компьютеры вредоносный код. Одним из таких пострадавших, вероятно, стал финский хайроллер Йенс Киллонен. Во время этапа ЕРТ в Барселоне в 2013 году он обратил внимание на пропажу своего ноутбука из номера отеля.
Пока Киллонен разбирался в ситуации с персоналом гостиницы, мошенники уже вернули его ноутбук. Правда, позже устройство вновь исчезло и было обнаружено охраной на другом этаже. Финский регуляр писал, что у него было чувство, что он сходит с ума от этих исчезновений и нарастающего чувства тревоги.
Позже Киллонен столкнулся в лифте с румынским игроком Ливиу Игнатом, который рассказал ему, что его ноутбук тоже украли. Покеристы объединили усилия в поиске воров, однако работники отеля и служба безопасности PokerStars, организовавшего этап ЕРТ, не смогли быстро им помочь. Вскоре к делу привлекли полицию.
Выйти на Йепсена во время турнира в Барселоне так и не удалось. Только осенью 2014-го власти Дании начали разбирательство в отношение Петера. Это случилось после того, как группа из восьми анонимных игроков подала коллективное заявление в полицию.
Причиной иска стало то, что регуляры обратили внимание на аномальные проигрыши в играх против Йепсена или связанных с ним лиц, а также стали находить на своих компьютерах подозрительные файлы. Предполагается, что среди пострадавших от этой схемы были Алекс «AlexKP» Петерсен и Якоб «Lottenice» Расмуссен.
Главным ударом для мошенника оказалось то, что трое его подельников пошли на сделку со следствием. Они рассказали, что были вовлечены в установку вируса на компьютеры жертв. Это стало одним из основных доказательств вины Йепсена.
Разбирательство шло пять лет. Следствию удалось доказать хищения на общую сумму около $3,9 млн. В декабре 2019 года городской суд Копенгагена приговорил Йепсена к тюремному заключению. Данные о сроке разнятся — некоторые источники говорят о трёх годах, однако датские СМИ сообщали о том, что Петера приговорили к 2,5 годам, поскольку зачли полгода из-за длительности расследования.
Йепсен вину не признал и подал апелляцию. В декабре 2020-го суд высшей инстанции вынес новый вердикт, и он оказался даже более строгим. Срок заключения Йепсена был увеличен до трёх лет с конфискацией порядка $3,6 млн. Один из потерпевших получил выплату в размере €107 000.
От суперюзеров с «режимом бога» рядовому игроку, пожалуй, невозможно защититься. Как и от изощрённого способа заражения компьютера с использованием покерного софта. Но скандал вокруг Петера Йенсена заставил специалистов по безопасности напомнить регулярам: их ноутбук может стать целью мошенника.
Чтобы минимизировать риски, нужно соблюдать ряд важных правил. Необходимо зашифровать жёсткий диск, защитить сложными паролями все важные учётные записи. Кроме того, стоит время от времени менять пароли, избегать подключения к покер-румам через непроверенные сети и обращаться к профессионалам при подозрении на взлом.
А история с Mesh Agent в очередной раз заставила сообщество поднять вопросы о безопасности румов и работе их служб безопасности. Особенно остро они стоят на фоне того, что вычислить мошенника вновь удалось благодаря усилиям самих пользователей, которые проанализировали большие объёмы данных.
Изменится ли подход площадок к безопасности после столь громкого скандала? И какие именно меры будут принимать покерные румы для защиты своих пользователей? Ответы на эти вопросы, полагаем, мы узнаем в ближайшее время.
Бесплатный курс FF Старт
От новостей покера — к своей игре
Бесплатный курс и тренажёр без игры на реальные деньги: попробуйте покер на практике.