Peligro en la red: cómo los estafadores hackean el póker online
La comunidad del póker se ha visto sacudida por las noticias sobre el virus Mesh Agent, que en dos años ha causado a los jugadores de cash de stakes altas pérdidas superiores a los $800 000. Sin embargo, este está lejos de ser el primer caso en el que los jugadores online se han visto afectados por diversos programas maliciosos o vulnerabilidades de las salas.
En 20 años, el póker online ha cambiado significativamente. Sin embargo, a pesar de la mejora de los sistemas de protección, los estafadores siguen encontrando formas de obtener una ventaja injusta sobre sus rivales. Y el esquema en prácticamente todos estos casos conocidos se reduce a lo mismo: conocer las cartas del oponente. Para ello, los scammers utilizan virus, vulnerabilidades de las salas de póker e incluso ayuda desde dentro. Analizamos cómo ocurrió esto y qué castigo recibieron los estafadores.
Paul Gregg y el troyano Mesh Agent
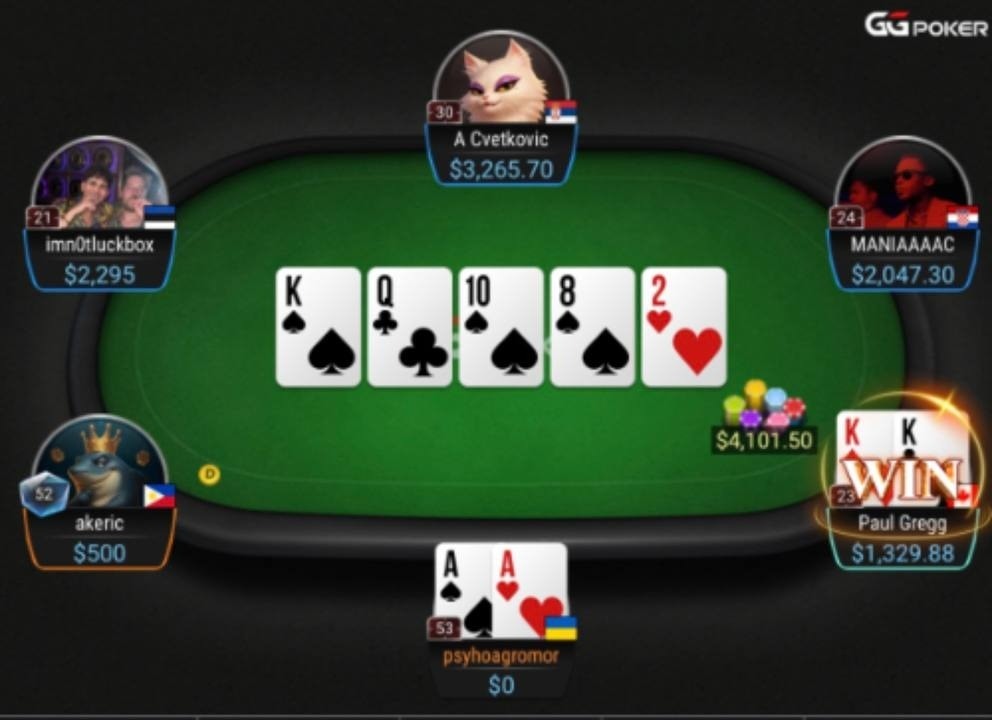
La historia del jugador Paul Gregg y su esquema con el troyano Mesh Agent salió a la luz hace muy poco. Sin embargo, es muy probable que el estafador llevara actuando ya más de dos años.
Según datos del investigador de ciberseguridad conocido como «wolfsec0x0», la primera infección por el virus se produjo ya en marzo de 2024. Desde entonces, el software malicioso fue infectando cada vez más ordenadores. Esto ocurría a través de programas de póker hackeados como Jurojin e Intuitive Tables, así como mediante correos y sitios de phishing.
El agente utilizaba el programa legal de acceso remoto de código abierto MeshCentral. Se instalaba en los ordenadores de las víctimas sin su conocimiento, funcionaba en segundo plano, controlando el dispositivo por completo, y ocultaba sus archivos.
El estafador —o posiblemente un grupo de estafadores— actuaba de forma selectiva. Mesh Agent se instalaba principalmente en los ordenadores de jugadores de cash de altos límites que jugaban en salas importantes, incluyendo GGPoker, WPN (ACR Poker) y CoinPoker. El troyano permitía al atacante ver todo lo que ocurría en las pantallas de los jugadores afectados, incluyendo sus cartas durante las partidas de póker, así como contraseñas y datos de tarjetas bancarias.
Al mismo tiempo, el scammer trataba de borrar sus huellas: eliminaba el agente y borraba los scripts de los ordenadores de algunas víctimas, a veces jugaba de forma subóptima para no llamar la atención de la seguridad de las salas, y según la versión de uno de los jugadores, perdía deliberadamente en límites bajos para reducir su winrate.
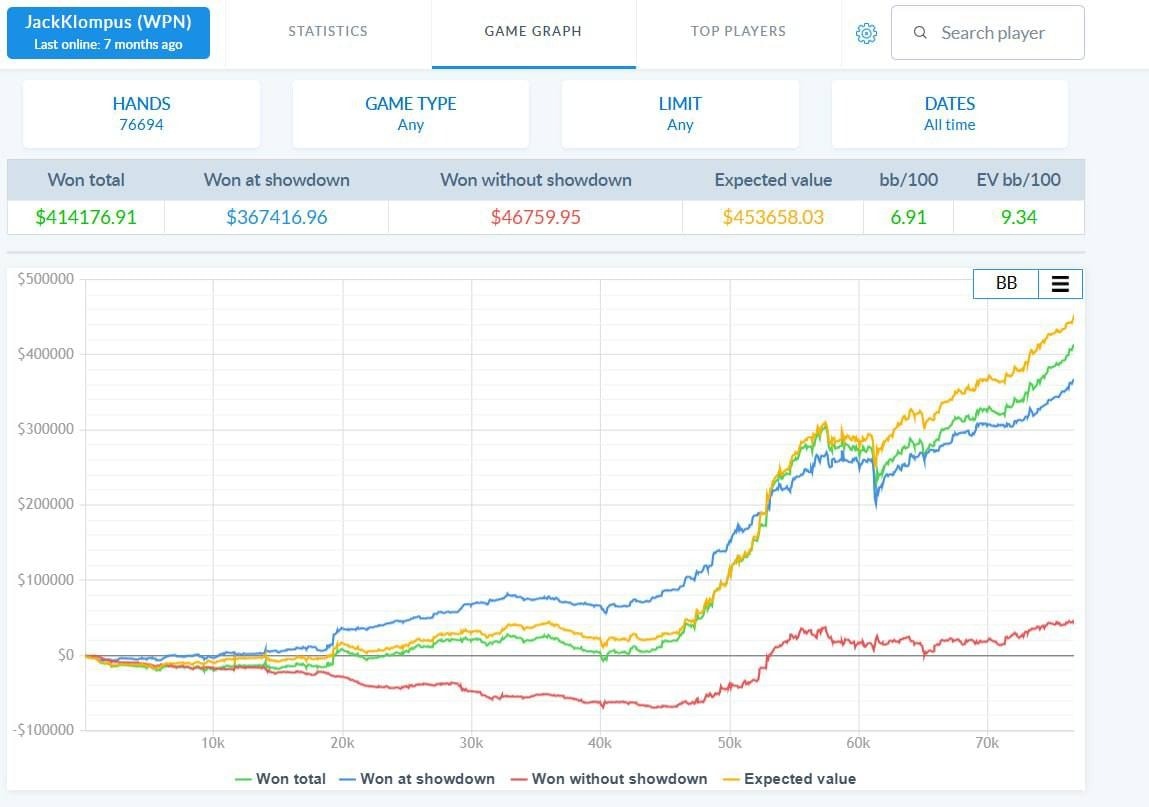
Paul Gregg actuaba bajo su nombre real en GGPoker; con el esquema también están vinculadas las cuentas «JackKlompus», Ez[Pz] y OxOO en ACR Poker, y Europe en CoinPoker. El embajador de Coin, Patrick Leonard, contó que Gregg fue baneado en la sala hace ya dos años. La seguridad determinó que estaba haciendo algo prohibido, bloqueó su cuenta y confiscó $100 000. Gregg insistió en su inocencia, quiso recuperar el dinero y presentó una queja ante la comisión de juego, pero después guardó silencio.
De junio de 2025 a junio de 2026, el estafador sustituyó periódicamente el paquete de actualizaciones de Jurojin por una versión falsa para un grupo determinado de usuarios. Estas versiones modificadas contenían precisamente las herramientas de acceso remoto.
Se logró identificar al estafador después de que uno de los jugadores descubriera un troyano en su ordenador y averiguara que transmitía datos cuando jugaban en su misma mesa Paul Gregg y OxOO. En el curso de la investigación posterior se recopilaron las pruebas necesarias: registros de MeshAgent, historial de manos y tiempos de conexión del agente malicioso a los servidores de control.
Según estimaciones preliminares, unos 30 jugadores se vieron afectados por las acciones de Paul Gregg. Solo en ACR Poker, su beneficio superó los $837 000. Los primeros datos, aún sin confirmar, indicaban que, durante los dos años de existencia del esquema, el estafador ganó alrededor de $2 millones.
Uno de los jugadores afectados, Gleb «psyhoagromor» Kovtunov, contó tras la repercusión pública que desde abril venía acusando a Gregg de hacer trampas en conversaciones privadas. En agosto expuso sus sospechas en el grupo de high stakes antiRTA, y poco después el estafador ganó una suma considerable y dejó de aparecer en las mesas.
La reacción de las salas y empresas ante el escándalo fue rápida. Jurojin ya llevó a cabo una investigación, en la que identificó todas las versiones hackeadas de su programa. Los desarrolladores también reforzaron las medidas de seguridad para prevenir ataques similares y recopilaron informes para las autoridades y los equipos de seguridad de las salas de póker.
Intuitive Tables inició una investigación a gran escala y determinó que las versiones actuales de acceso público de su aplicación no contienen código malicioso. Los detalles del ataque y las versiones afectadas por él todavía se están aclarando.
GGPoker publicó en su web una advertencia para los jugadores pidiéndoles que comprobaran si tenían Mesh Agent en su ordenador. ACR anunció que está trabajando activamente en la situación y que ya ha aplicado medidas de precaución adicionales para los jugadores afectados. Y del 2 al 4 de octubre, el director general de la red, Phil Nagy, realizará una serie de streams para responder preguntas sobre el virus. Además, según algunas informaciones, se ha enviado información sobre el estafador al FBI y a otras autoridades policiales.
Cómo comprobar tu ordenador
En el menú «Inicio», escribe «PowerShell», haz clic derecho sobre Windows PowerShell y selecciona «Ejecutar como administrador».
Copia todas las líneas de abajo en la ventana que se abre y pulsa Enter.
Get-Service -Name 'Mesh Agent' -ErrorAction SilentlyContinue
Get-ChildItem 'HKLM:\SOFTWARE\Open Source' -ErrorAction SilentlyContinue
Get-Item 'HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\MeshCentralAgent' -ErrorAction SilentlyContinue
Get-WinEvent -FilterHashtable @{ LogName = 'System'; Id = 7045 } -ErrorAction SilentlyContinue | Where-Object { $_.Message -match 'Mesh Agent' } | Select-Object TimeCreated, Message
(Get-MpPreference).ExclusionPath
Si no aparece ninguna mención a Mesh Agent o Mesh Central, significa que el programa no se ha detectado en tu ordenador. Si, en cambio, aparece alguna mención, el agente estuvo instalado en algún momento o sigue instalado todavía. La comprobación puede detectarlo incluso si el estafador lo eliminó, ya que deja rastros en Windows.
¿Qué hacer si detectas Mesh Agent?
Desconecta el ordenador de internet, pero no elimines nada por ahora, ya que los datos pueden ser útiles para la investigación.
Usando un dispositivo limpio, cambia en primer lugar la contraseña del correo electrónico y después la de los sitios de póker, exchanges de criptomonedas y otras cuentas importantes.
Cierra la sesión en todas las cuentas y activa la autenticación de dos factores para que el estafador no conserve acceso a tus cuentas.
Ponte en contacto con tu banco y pide que te reemplacen todas las tarjetas cuyos datos estén guardados en tu navegador.
Transfiere las criptomonedas de las carteras instaladas en el ordenador infectado a una nueva cartera creada en un dispositivo limpio.
Informa de la infección por troyano a la seguridad del sitio de póker en el que juegas, así como a la policía local o a un servicio contra el fraude.
Tras entregar las pruebas a las autoridades competentes, formatea el disco duro y reinstala Windows. Eliminar simplemente el agente no basta para deshacerse del software malicioso.
El superusuario de GGPoker
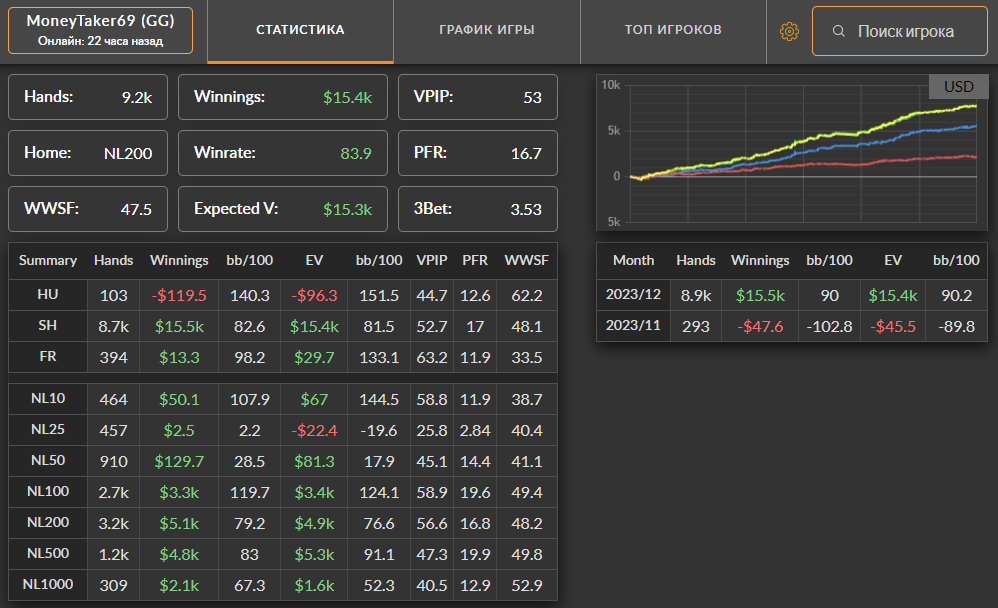
Apenas unos meses antes de que se detectara el primer caso de Mesh Agent, estalló en la comunidad un escándalo con un superusuario en GGPoker. Un jugador con el nickname «MoneyTaker69» mostró en diciembre de 2023, en una distancia de 8900 manos, un winrate increíble de 90 BB/100 manos, aprovechando una vulnerabilidad del cliente de la sala de póker. Esta historia provocó la salida de Jason Koon de su puesto como embajador de GGPoker por la honestidad del juego, algo que mencionamos en la biografía de Fedor Holz.
En su esquema fraudulento, MoneyTaker69 aprovechó una brecha en la función de reacciones en la mesa, que reproducía una animación con el pulgar hacia arriba o hacia abajo. El jugador modificó el cliente de póker, introduciendo cambios en su código tras descompilarlo. Después de eso, obtuvo la capacidad de interceptar el tráfico y enviar a los servidores paquetes de datos modificados.
MoneyTaker69 no veía directamente las cartas de mano de sus oponentes, pero sí recibía de los servidores de GGPoker datos sobre el equity de all-in puro de los oponentes en el flop y el turn. Esto le permitía realizar calls y faroles matemáticamente infalibles.
MoneyTaker llamó la atención por su estilo de juego extraño y muy loose. Su VPIP —las aportaciones voluntarias al bote en el preflop— era del 53%, y su porcentaje de preflop raise alcanzaba el 16,7%. Con esos parámetros, el winrate del estafador debería haber rondado los -50 BB/100, y la enorme brecha con las estadísticas reales llamó la atención de otros jugadores.
El 16 de diciembre, la seguridad de GGPoker detectó actividad anómala y, con un parche de emergencia, desactivó la reacción del pulgar hacia arriba o hacia abajo. Pero MoneyTaker bloqueó las actualizaciones automáticas de su cliente hackeado, gracias a lo cual pudo seguir aprovechando la vulnerabilidad varias semanas más antes de su baneo.
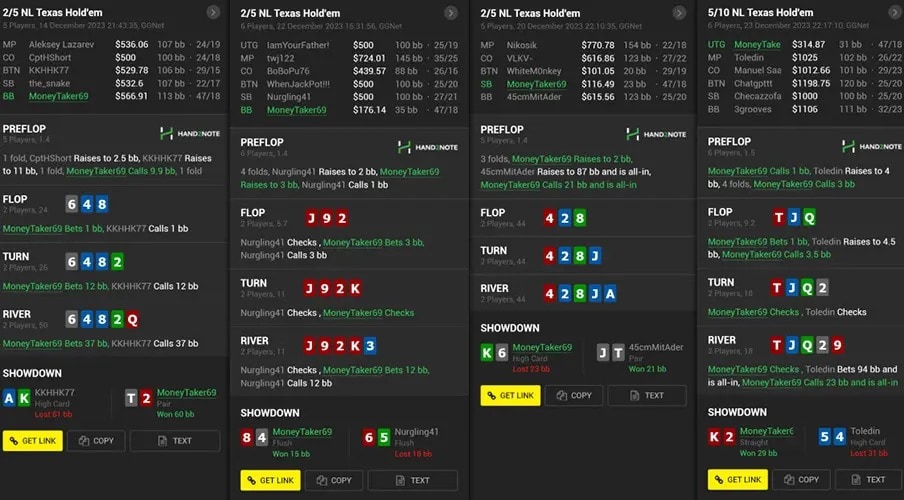
Durante el tiempo que utilizó este esquema, el estafador ganó el torneo GGMasters Sunday con un buy-in de $150, superando un campo de mil jugadores y obteniendo $47 586. También llegó a la mesa final de un evento de $1000, aunque no logró ganarlo. Estos resultados reducían la probabilidad de un chip dumping o de que sus rivales tuvieran un virus.
Curiosamente, en el momento en que la honestidad de MoneyTaker ya estaba muy en entredicho, algunos jugadores seguían admirando su «maestría». El jugador británico Andy Wilson escribió en su X:
«MoneyTaker está en un nivel completamente distinto, y será un auténtico milagro si volvemos a ver a un jugador con su maestría. Helmuth bate récords. MoneyTaker69 rompe las reglas. Podéis quedaros con vuestra estadística. Yo prefiero la magia».
Sin embargo, no hubo tiempo para seguir admirándolo mucho más. El 29 de diciembre, GGPoker anunció que había bloqueado la cuenta de MoneyTaker y confiscado $29 785. La sala también prometió redistribuir los $47 586 que el scammer había obtenido al ganar el torneo, y anunció la implementación de soluciones destinadas a prevenir intentos de los jugadores de modificar el cliente de póker.
Sin embargo, esta respuesta a la situación no satisfizo ni mucho menos a todos. El periodista del sitio CardPlayerLifeStyle, Eddie Harari, ya en enero de 2022 había escrito un artículo sobre las vulnerabilidades de GGPoker, pero la seguridad de la red ignoró las pruebas que había aportado. Tras conocerse el baneo de MoneyTaker, en los comentarios de la publicación de la sala señaló que todavía podía ver las cartas de mano de sus rivales con un retraso de unos segundos, tal como ocurría cuando escribió su artículo.
Más tarde, Harari añadió que el estafador podría tener cómplices que seguían aprovechando la misma vulnerabilidad. Parte de la comunidad consideró que GGPoker había optado por tapar rápidamente el asunto baneando a un único jugador deshonesto, en lugar de garantizar una mayor transparencia y adoptar medidas de seguridad más serias. Este asunto resultaba especialmente delicado porque en septiembre de 2023 la red había prohibido el uso de SharkScope, una herramienta que ayuda a los jugadores proactivos a analizar grandes volúmenes de datos y detectar usuarios sospechosos.
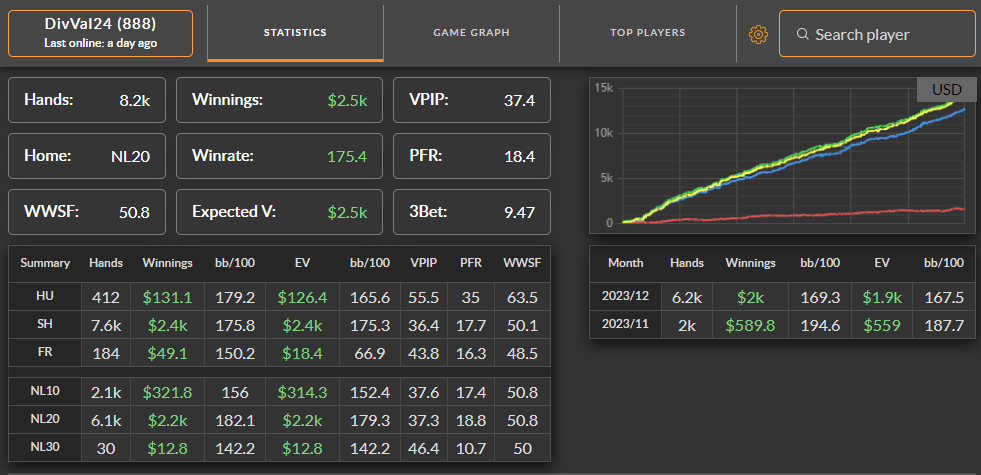
Cabe destacar que, en paralelo, la comunidad se fijó en un caso similar en 888poker. Allí, un jugador con el nick «DivVal24», que jugaba en los límites NL10-NL20, mostró un winrate de 175 BB/100 en 8200 manos. En un principio se sospechó que se trataba de otro superusuario.
Pero poco después, Andrey «TylerRM» Streltsov descubrió varias cuentas que habían perdido más dinero frente a DivVal24. Todas estas cuentas tenían en común que nunca habían jugado antes y que rápidamente se volvieron inactivas. Esto dio lugar a la hipótesis del chip dumping. 888poker reaccionó con rapidez a esta discusión en el foro y, ya al día siguiente, informó de que había bloqueado todas las cuentas sospechosas. Y en enero de 2024 se supo que la sala había devuelto casi $363 000 a los jugadores perjudicados por la actividad de bots y de rivales que utilizaban asistencia en tiempo real (RTA).
Formación en FunFarm, desde cualquier nivel
El escándalo de «POTRIPPER»
Antes de MoneyTaker69, uno de los casos de superusuario más sonados fue el fraude del jugador con nick «POTRIPPER» en Absolute Poker en 2007. Pero a diferencia del estafador de GGPoker, este scammer veía las cartas de mano de sus rivales directamente, ya que contaba con acceso privilegiado y «modo dios», y probablemente estaba relacionado con uno de los directivos del sitio.
POTRIPPER llamó la atención en septiembre de 2007, cuando ganó un torneo con un buy-in de $1000 y un fondo de premios garantizado de $100 000, pese a que hasta entonces solo había participado en tres eventos baratos. En la mesa final ganó 56 de 93 manos, no perdió un solo showdown y tomó la decisión correcta en 16 spots clave en el river.
En la mano final contra Marco «CrazyMarco» Johnson, POTRIPPER pagó un all-in con tan solo 10 alta en un board 4♥️K♦️K♥️7♠️5♠️. Esto le dio al estafador la victoria y $30 000, ya que Johnson se había jugado el all-in en el turn con 9♥️2♥️ y un proyecto de color que no se completó.
Johnson sospechó que su rival jugaba de forma deshonesta, y otros jugadores también informaron de comportamientos sospechosos de POTRIPPER durante el torneo. Después de esto, CrazyMarco contactó con el servicio de soporte de la sala para obtener el historial de manos del torneo y analizarlo. Sin embargo, por error, el gestor le envió no un simple registro de texto, sino un archivo con datos ocultos a los usuarios normales: cartas de mano de los jugadores, direcciones IP y registros de cuentas observadoras.
Ese archivo contenía más de 90 manos de POTRIPPER al inicio del torneo. Johnson entregó el documento a otros miembros del foro TwoPlusTwo para que lo analizaran. El matemático Michael Shackleford calculó que el winrate de POTRIPPER superaba lo normal en 15 desviaciones estándar. La probabilidad de que eso ocurra es aproximadamente la misma que la de acertar seis veces seguidas una lotería con una probabilidad de 1 entre 1 000 000.
Resultó que en el código del software de Absolute Poker había oculta una cuenta llamada «User 363», con la que se podía entrar en cualquier mesa como observador y ver en tiempo real las cartas de mano de los jugadores. Esta cuenta se había creado para buscar y corregir errores, comprobar la correcta distribución de los botes y el funcionamiento adecuado del generador de números aleatorios.
No se preveía que la cuenta User 363 estuviera activa durante las partidas. Sin embargo, los estafadores encontraron la forma de usarla en su propio beneficio. La persona que la controlaba, o bien transmitía a POTRIPPER en tiempo real información sobre las cartas de los rivales, o bien usaba ambas cuentas simultáneamente.
Como resultado de la investigación se determinó que con POTRIPPER estaban relacionadas otras seis cuentas: «Graycat», «Steamroller», «Doubledrag», «Payup», «Supercard55» y «Romnaldo». Y la dirección IP de la cuenta User 363 conducía a los servidores y a la oficina de Absolute Poker en Costa Rica. La cuenta observadora resultó estar vinculada a uno de los fundadores de la sala, Scott Tom, y a su amigo, el gestor de la empresa, A. J. Green.
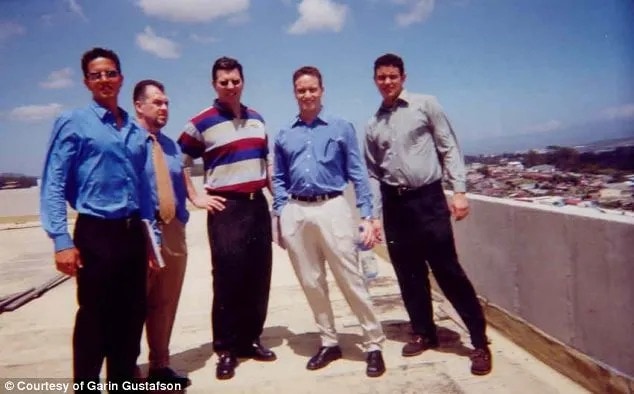
En un principio, Absolute Poker negó todas las acusaciones de fraude, pero más tarde acabó reconociendo el problema. Sin embargo, la sala atribuyó toda la culpa a un asesor de alto rango que, supuestamente, habría desarrollado un complejo sistema para manipular los sistemas internos y acceder a las cartas de mano de los usuarios.
El regulador del sitio, la Comisión de Juego de Kahnawake (KGC), informó en noviembre de 2007 de que el esquema fraudulento había estado activo durante unos 40 días entre agosto y septiembre. También se determinó que los directivos de Absolute Poker habían eliminado los registros de las partidas durante la investigación.
Como castigo, la KGC impuso a la sala una multa de $500 000 y la sometió a un período de prueba de dos años bajo supervisión reforzada de la comisión. Absolute Poker también informó del pago de compensaciones a los jugadores afectados por un importe de $1,6 millones. Sin embargo, la identidad de los responsables del esquema fraudulento nunca se reveló.
El escritor Ben Mezrich contó que Scott Tom negó categóricamente su implicación en el fraude. Además, Mezrich dijo que la dirección de Absolute Poker no reveló el nombre del principal responsable porque había llegado a un acuerdo con él:
«Los directivos de Absolute Poker afirman que acudieron a esta persona y le propusieron un trato: si les contaba exactamente cuánto había robado y de qué manera lo había hecho, le permitirían dejar la empresa sin ninguna consecuencia y no revelarían su nombre. Según ellos, era una persona que ocupaba un puesto operativo y tenía acceso a todo. Pero esos tipos nunca me dijeron quién era».
Russ Hamilton: campeón de las WSOP y estafador
Con el escándalo de POTRIPPER y Absolute Poker está estrechamente relacionada una historia muy similar, ocurrida en UltimateBet. Estas dos salas se unieron en una red común, Cereus Poker Network, en 2008, aunque desde 2006 ya pertenecían a la misma empresa: Tokwiro Enterprises. Además, ambos sitios operaban bajo licencia de la Comisión de Juego de Kahnawake.
UltimateBet, por su parte, existía ya desde 2001 y apareció dos años antes que Absolute Poker. Un papel importante en la popularidad de esta sala lo desempeñó Russ Hamilton, campeón del evento principal de las WSOP de 1994. El regular se convirtió en asesor de la red y, gracias a su notoriedad mediática, atrajo a verdaderas estrellas para su promoción: Phil Hellmuth y Annie Duke.
Pero poco después de su lanzamiento, ya en junio de 2003, en UltimateBet comenzó a funcionar un esquema fraudulento. Era similar al que se había descubierto en Absolute Poker: «modo dios», acceso privilegiado y cuentas observadoras hackeadas que permitían ver las cartas de mano de los jugadores. Esta vulnerabilidad se usó durante casi cinco años, hasta enero de 2008.
En el esquema estuvieron involucradas 23 cuentas que utilizaron 117 nombres de usuario para borrar huellas y dificultar la detección del fraude. Sin embargo, una de ellas, «NioNio», llamó la atención por su winrate anómalo. Este usuario ganó más de $600 000 antes de ser descubierto.
Los jugadores notaron el estilo de juego extraordinariamente agresivo y perfectamente preciso de NioNio y empezaron a estudiar las estadísticas para respaldar sus sospechas con hechos. El abogado y jugador profesional Serge Ravitch declaró a los periodistas:
«Lo que vi no tenía ningún sentido. Esa cuenta simplemente ganaba demasiado dinero para su estilo. Cuando otro jugador hacía un farol, siempre iba all-in. Cuando otro jugador tenía una jugada más fuerte, siempre se retiraba».
Tras una serie de quejas y debates en foros, UltimateBet inició su propia investigación y, más tarde, involucró en el asunto a su regulador, la KGC. En septiembre de 2008, la comisión confirmó la existencia de un superusuario que ganaba de forma deshonesta. En el esquema estuvieron implicadas 31 personas, pero el principal responsable del fraude fue identificado como Russ Hamilton. Era precisamente él quien era propietario de la mayor parte de los dispositivos y direcciones IP implicados.
Debido a las acciones de los estafadores, jugadores aficionados y profesionales perdieron más de $22 millones. Entre los afectados se encontraba el actor de Hollywood Ben Affleck, que según se informó perdió alrededor de $500 000, y el conocido regular Mike Matusow. El jugador estadounidense contó que sus pérdidas en UltimateBet ascendieron a $1,5 millones:
«Perdí, probablemente, $1,5 millones y recuperé $375 000. Estaba convencido de que me estaban engañando. Me parecía que veían mis cartas. Llamé a Russ y le dije que algo no cuadraba, y él me respondió que tenían el sistema de seguridad más fiable y que simplemente estaba teniendo mala suerte. Él mismo me invitaba a jugar heads-up. Ingresaba $50 000 en mi cuenta, luego otros, y otros más. Y perdía. No lograba entender qué estaba pasando».
En 2013 apareció la prueba definitiva de la culpabilidad de Hamilton. Su técnico informático personal, Travis Makar, publicó una grabación de una conversación del campeón de las WSOP con la dirección de UltimateBet, realizada en secreto en 2008. En ella, Hamilton reconoció haber robado entre $16 y $18 millones a través de cuentas de superusuario. Sin embargo, después pasó a discutir con la dirección de la sala las posibilidades de minimizar los pagos a los afectados.
Al final, la KGC obligó a UltimateBet a devolver todos los $22 millones obtenidos de forma deshonesta, además de pagar una multa de $1,5 millones y despedir, con revocación de licencia, a todos los empleados implicados en el esquema fraudulento.
Sin embargo, Russ Hamilton personalmente no recibió ningún castigo. No fue condenado ni a prisión ni al pago de ninguna multa. La razón fue que el póker online se encontraba en una zona gris desde el punto de vista legal. En EE. UU. no existían leyes que permitieran iniciar un proceso penal contra un miembro de una empresa que operaba bajo jurisdicción canadiense. Además, las pruebas clave, en forma de diversas grabaciones, permanecían bajo el control de UltimateBet y estaban incompletas o habían sido alteradas.
El caballo de Troya de Peter Jepsen
La carrera de póker de Peter Jepsen comenzó de forma prometedora. En 2007, el jugador danés se proclamó campeón del evento principal del European Poker Tour en Varsovia y ganó $415 679. Sin embargo, pasó a la historia más tarde, ya como estafador.
Jepsen empezó a recurrir a la obtención de ventajas deshonestas ya en 2008. Y, en cierto modo, actuó de forma incluso más descarada que el resto de scammers mencionados en este artículo. Peter, junto con sus cómplices, instalaba físicamente troyanos en los ordenadores de regulares de altos límites. El danés obtenía acceso remoto a los dispositivos de las víctimas y podía ver las cartas de mano de sus rivales mientras jugaba contra ellos.
A veces, Jepsen enviaba a otros jugadores correos de phishing, cuya apertura provocaba la instalación del virus. Además, podía instalar el código malicioso mediante un pendrive USB. Para ello solo necesitaba insertarlo en el puerto, tras lo cual el proceso se ejecutaba automáticamente. Otra forma de distribuir el troyano era vender a los jugadores portátiles infectados a precios muy ventajosos.
Los cómplices de Jepsen a menudo se colaban en las habitaciones de hotel de las víctimas durante las series de torneos en vivo y, en cuestión de minutos, cargaban código malicioso en sus ordenadores. Uno de estos posibles afectados fue el high roller finlandés Jens Kyllönen. Durante la etapa del EPT en Barcelona en 2013, se dio cuenta de que había desaparecido su portátil de la habitación del hotel.
Mientras Kyllönen aclaraba la situación con el personal del hotel, los estafadores ya habían devuelto su portátil. Sin embargo, más tarde el dispositivo volvió a desaparecer, y fue encontrado por la seguridad en otra planta. El regular finlandés escribió que tenía la sensación de estar volviéndose loco por estas desapariciones y la creciente sensación de inquietud.
Más tarde, Kyllönen se cruzó en el ascensor con el jugador rumano Liviu Ignat, que le contó que a él también le habían robado el portátil. Los jugadores unieron fuerzas para buscar a los ladrones, pero el personal del hotel y la seguridad de PokerStars, organizador de la etapa del EPT, no pudieron ayudarles rápidamente. Pronto se involucró a la policía en el caso.
Durante el torneo de Barcelona no se logró identificar a Jepsen. Solo en el otoño de 2014 las autoridades danesas iniciaron una investigación contra Peter. Esto ocurrió después de que un grupo de ocho jugadores anónimos presentara una denuncia colectiva ante la policía.
El motivo de la denuncia fue que los regulares habían notado pérdidas anómalas en partidas contra Jepsen o personas vinculadas a él, y además habían empezado a encontrar archivos sospechosos en sus ordenadores. Se cree que entre los afectados por este esquema estuvieron Alex «AlexKP» Petersen y Jakob «Lottenice» Rasmussen.
El mayor golpe para el estafador fue que tres de sus cómplices llegaron a un acuerdo con la investigación. Contaron que habían participado en la instalación del virus en los ordenadores de las víctimas. Esto se convirtió en una de las pruebas principales de la culpabilidad de Jepsen.
El proceso judicial duró cinco años. La investigación logró demostrar sustracciones por un importe total de alrededor de $3,9 millones. En diciembre de 2019, el tribunal municipal de Copenhague condenó a Jepsen a prisión. Los datos sobre la duración de la condena difieren: algunas fuentes hablan de tres años, mientras que los medios daneses informaron de que Peter fue condenado a 2,5 años, ya que se le descontaron seis meses debido a la duración de la investigación.
Jepsen no se declaró culpable y presentó recurso de apelación. En diciembre de 2020, el tribunal de instancia superior emitió un nuevo veredicto, que resultó ser incluso más severo. La condena de Jepsen se amplió a tres años, con confiscación de alrededor de $3,6 millones. Uno de los afectados recibió una compensación de €107 000.
Frente a los superusuarios con «modo dios», probablemente, un jugador normal no tenga forma de protegerse. Como tampoco la tiene frente a un sofisticado método de infección del ordenador mediante software de póker. Pero el escándalo en torno a Peter Jepsen obligó a los especialistas en seguridad a recordar a los regulares algo importante: su portátil puede convertirse en el objetivo de un estafador.
Para minimizar los riesgos, es necesario seguir una serie de reglas importantes. Hay que cifrar el disco duro y proteger con contraseñas complejas todas las cuentas importantes. Además, conviene cambiar de vez en cuando las contraseñas, evitar conectarse a las salas de póker a través de redes no verificadas y acudir a profesionales ante cualquier sospecha de intrusión.
Y la historia de Mesh Agent ha vuelto a hacer que la comunidad plantee cuestiones sobre la seguridad de las salas y el funcionamiento de sus equipos de seguridad. Estas cuestiones resultan especialmente delicadas si se tiene en cuenta que, una vez más, se logró identificar al estafador gracias a los esfuerzos de los propios usuarios, que analizaron grandes volúmenes de datos.
¿Cambiará el enfoque de las plataformas respecto a la seguridad tras un escándalo tan sonado? ¿Y qué medidas concretas adoptarán las salas de póker para proteger a sus usuarios? Las respuestas a estas preguntas, suponemos, las conoceremos en un futuro próximo.
Curso gratuito · FF Inicio
De las noticias del póker a tu propio juego
Un curso gratuito y un simulador sin dinero real: prueba el póker en la práctica.